在日常网页浏览中,我们可能会遇到一些“人机验证”页面,需要输入验证码或者拖动滑块、完成拼图后才能继续操作,这是网站服务器区分人为操作和自动化操作的主要方式。如今,黑客也盯上了这个人机验证页面,他们可以通过构造虚假的验证页来传播恶意代码。
近期微软安全博客发布文章称,微软安全团队监测到了虚假人机验证攻击TerminalFix。该攻击已针对多行业展开,主要利用虚假的人机验证页面,诱导用户粘贴、运行恶意代码来实施入侵。
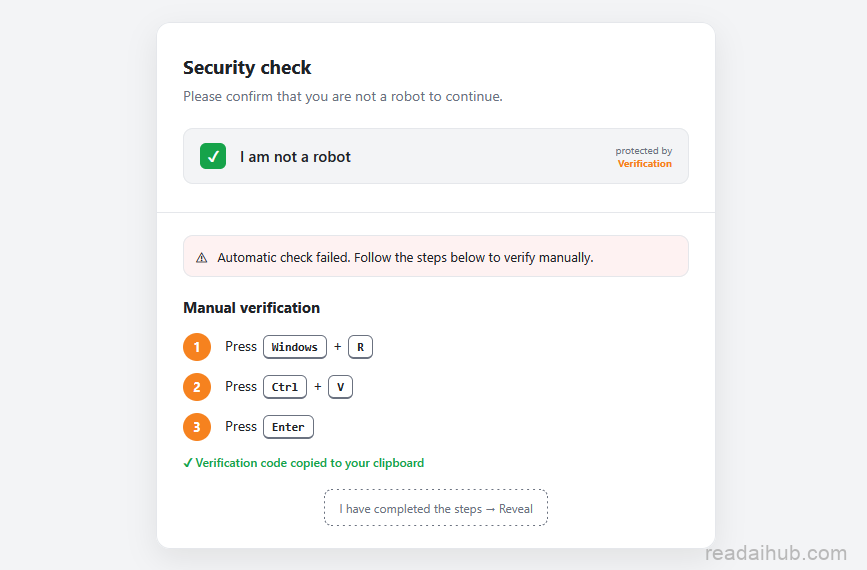
虚假人机验证页面截图
用户打开虚假验证页面后,页面会将恶意代码自动复制到用户的剪贴板上,然后要求用户通过:
- 按下Win+R键;
- 按下Ctrl+V键;
- 按Enter(回车)键。
来完成“人机验证”。这几步操作实际上分别是:
- Win+R打开系统运行窗口;
- 粘贴剪贴板上的内容(恶意代码);
- 运行。
由于自动复制的内容是一串命令,很多用户无法看懂,没有意识到这是恶意命令,以为只是比较繁琐的人机验证流程,为了能够继续浏览而匆忙操作。
攻击原理
一旦用户粘贴了命令并按下回车,系统就会执行:
- 从恶意服务器上下载 ZIP 压缩包;
- 将文件提取到 C:\ProgramData\f47f2a8c21c9df4e 目录下;
- 启动一个批处理文件(1.bat),在后台静默执行 LockScreenContentServer.exe;
- 通过 LockScreenContentServer.exe 实现 DLL 侧载(伪装成“Windows DirectUI Engine”的DLL);
- 由于Windows加载器会在解析System32目录之前解析应用程序目录,该恶意DLL会取代合法的DLL而被加载,恶意DLL会在内存中释放恶意代码,进入感染的下一阶段;
- 攻击者利用“隐写”技术,将恶意代码分段嵌入到3张PNG图片中,隐藏恶意特征。当恶意DLL被加载后,系统会从攻击者的服务器上下载这3张经过“隐写”的PNG图片,并将分段隐藏的恶意代码拼接起来,完成后会删除图片,逃避安全检测和取证;
- 该攻击还利用系统注册表、计划任务、文件夹隐藏等手段实现持久化入侵。
防范建议
防范重点在于不要粘贴未知命令。
目前用户可见的人机验证方式主要为:输入图片验证码、完成拼图、用鼠标拖动滑块。如果遇到其他人机验证方式应高度警惕。一旦要求运行“Win+R”,或粘贴代码,应立即终止操作,合法的网站和软件不会要求用户通过运行命令来完成人机校验。
本文版权归 readaihub.com 所有。任何转载或再创作,均须标注来源为 readaihub.com 并附原文链接,且必须完整保留本段声明。